IT für Automotive-Zulieferer: stabile Systeme, belastbare Sicherheit
Ihre Kunden erwarten pünktliche Lieferungen, Daten über Lieferantenportale und Nachweise zur Informationssicherheit. Wir schaffen die IT-Grundlagen dafür und halten sie im Betrieb.
Was die Automobilindustrie von Zulieferern verlangt
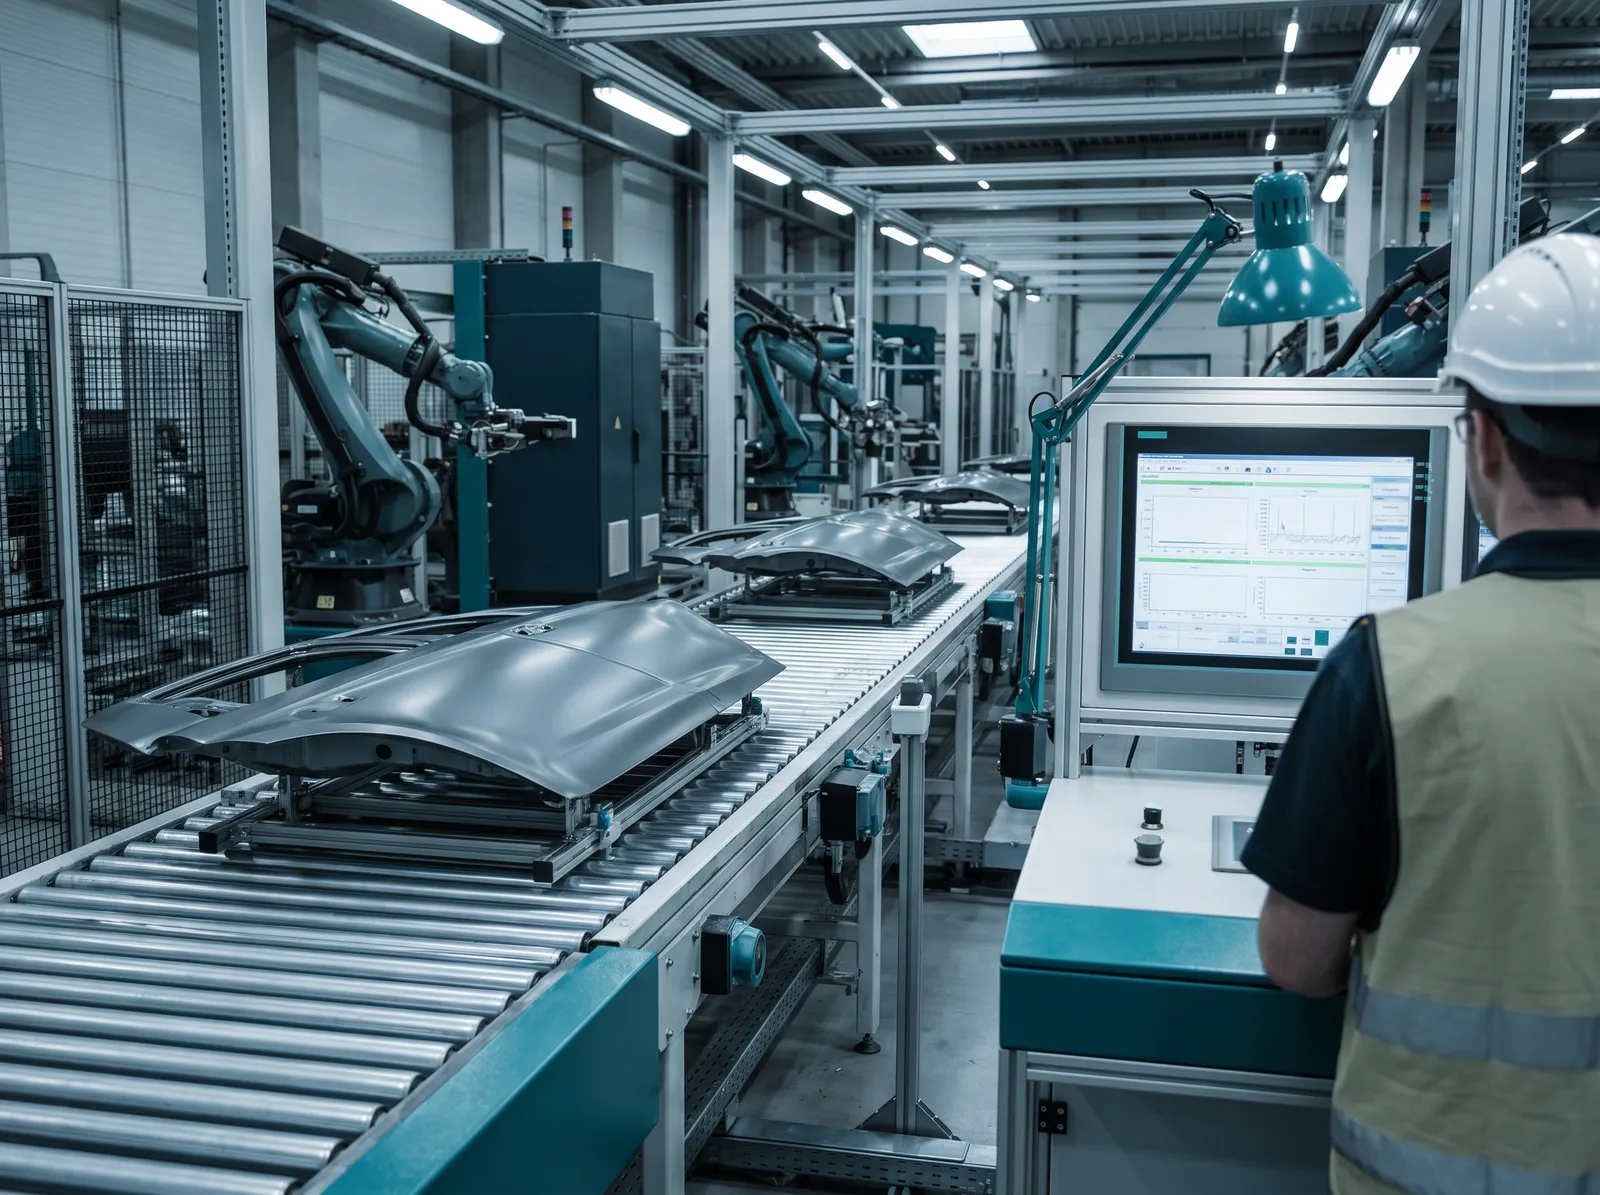
Zwischen Braunschweig und Wolfsburg arbeiten viele Unternehmen für die Automobilindustrie. Ihr Alltag ist von den Anforderungen der Abnehmer geprägt: Lieferabrufe kommen per EDI ins ERP, Zeichnungen und Reklamationen laufen über Lieferantenportale der Hersteller, Qualitätsdaten werden nach festen Vorgaben ausgetauscht.
Dazu kommt die Informationssicherheit. Wer vertrauliche Entwicklungsdaten erhält, wird von seinen Kunden in der Regel nach einem TISAX-Label gefragt. TISAX ist der Prüf- und Austauschmechanismus der Branche, verwaltet von der ENX Association. Grundlage ist der Fragenkatalog VDA ISA. Das Assessment selbst führen zugelassene Prüfdienstleister durch.
Wichtig: STKom ist kein TISAX-Prüfdienstleister, führt keine Assessments durch und vergibt keine Labels. Wir unterstützen Sie bei den technischen IT-Grundlagen, die ein Assessment voraussetzt, und betreiben sie anschließend.
Typische Baustellen bei Zulieferern
Fragebogen ohne Fundament
Der Kunde schickt einen Sicherheitsfragebogen. Viele Antworten wären „teilweise“ – weil Richtlinien und Technik fehlen.
Portale und Zugänge
Jedes Kundenportal hat eigene Zugänge. Wer welche Rechte hat, steht nirgends sauber dokumentiert.
Gewachsene Netze
Fertigung, Büro und Besucher teilen sich das Netz. Für Entwicklungsdaten gibt es keinen abgegrenzten Bereich.
Wissen bei einer Person
Die IT hängt an einem Mitarbeitenden, der nebenbei auch Qualität oder Einkauf verantwortet.
Wobei wir Zulieferer konkret unterstützen
Virenschutz mit EDR
Verwaltetes Antivirus mit EDR erkennt verdächtiges Verhalten auf allen Rechnern, nicht nur bekannte Schadsoftware.
Firewall und Netztrennung
Eine Firewall trennt Büro, Fertigung, Gäste und sensible Projektbereiche voneinander.
Konten und Anmeldung
In Microsoft 365 richten wir Mehrfaktor-Anmeldung und nachvollziehbare Berechtigungen ein.
Updates und Überwachung
Mit Managed Services laufen Patches, Backups und Monitoring nach Plan, nicht nach Zuruf.
ERP-Daten weitergeben
Über Schnittstellen fließen Daten aus dem ERP dorthin, wo sie gebraucht werden, statt per Excel-Export.
Dokumentation
Netzpläne, Systeme und Zuständigkeiten schriftlich festgehalten – eine Grundlage, die jedes Assessment abfragt.
So könnte das bei Ihnen aussehen
Ein Beispielablauf für einen Zulieferer, der von einem Kunden zur Informationssicherheit befragt wird. Kein Kundenprojekt.
Bestand aufnehmen
Wir erfassen Rechner, Server, Netzwerk, Konten und Datensicherung und gleichen sie mit den technischen Fragen Ihres Kunden ab.
Lücken priorisieren
Sie erhalten eine Liste: Was fehlt, was ist dringend, was kostet es. Die Bewertung des Gesamtbilds bleibt bei Ihrem Informationssicherheitsbeauftragten oder Berater.
Technik umsetzen
Netztrennung, EDR, Mehrfaktor-Anmeldung, Backup-Konzept und Patch-Management werden in Etappen eingeführt.
Betrieb und Nachweise
Wir betreiben die Systeme weiter und liefern Ihnen die Dokumentation, die Sie für Ihr Assessment brauchen.
Unsere Rolle neben Berater und Prüfer
Bei Informationssicherheit im Automotive-Umfeld sind meist mehrere Parteien beteiligt: Ihr Informationssicherheitsbeauftragter oder ein externer Berater baut das Managementsystem auf, ein zugelassener Prüfdienstleister führt das Assessment durch, und jemand muss die Technik tatsächlich umsetzen und betreiben. Diese dritte Rolle übernehmen wir.
Das ist unspektakulär, aber entscheidend. Eine Richtlinie zu Datensicherung hilft wenig, wenn die Sicherung nie getestet wurde. Eine Regel zur Netztrennung ist wertlos, wenn die Firewall-Konfiguration niemand kennt. Wir sorgen dafür, dass Ihre Antworten im Fragebogen durch funktionierende Technik gedeckt sind, und liefern die Unterlagen, mit denen Sie das belegen. Einen Überblick zu EDR gibt der Ratgeber Antivirus vs. EDR.
Fragen von Automotive-Zulieferern
Machen Sie uns TISAX-fertig?
Nein, das können wir nicht zusagen. TISAX umfasst Organisation, Prozesse, Personal und physische Sicherheit – deutlich mehr als IT-Technik. Wir setzen die technischen Grundlagen um, etwa Netztrennung, Virenschutz, Zugriffsrechte und Datensicherung. Für Managementsystem und Assessment brauchen Sie einen spezialisierten Berater und einen zugelassenen Prüfdienstleister.
Was kostet die Vorbereitung der IT?
Das hängt stark vom Ausgangszustand ab. Wir nehmen zuerst den Bestand auf und nennen Ihnen danach für jede Maßnahme einen Festpreis. So sehen Sie, welche Etappe welchen Aufwand verursacht, und entscheiden selbst über die Reihenfolge.
Binden Sie unser ERP an EDI oder Kundenportale an?
EDI-Verbindungen zu Automobilherstellern laufen meist über spezialisierte EDI-Dienstleister oder das ERP selbst. Wir übernehmen die Anbindung zwischen Ihrem ERP und Ihren übrigen Systemen, zum Beispiel CRM, Microsoft 365 oder DATEV. Was bei Ihren Kundenportalen technisch möglich ist, prüfen wir im Einzelfall.
Sind Sie bei einem Produktionsstillstand nachts erreichbar?
Nein. Wir arbeiten Mo–Do 8:30–17:00 Uhr und Fr 8:30–15:30 Uhr und bieten keine Rufbereitschaft. Monitoring und Virenschutz laufen rund um die Uhr, Meldungen bearbeiten wir zu Geschäftszeiten. Das sagen wir lieber vorher als im Ernstfall.
Helfen Sie auch bei NIS2?
Bei der technischen Umsetzung ja. Ob Ihr Unternehmen unter NIS2 fällt, hängt von Größe und Sektor ab. Einen Überblick gibt unser Ratgeber NIS2 für KMU.
Passt oft dazu
IT-Grundlagen besprechen
Ein paar Sätze genügen. Wir melden uns zu unseren Geschäftszeiten – mit einer ehrlichen Einschätzung, nicht mit einem Verkaufsgespräch.
- Telefon, Mo–Do 8:30–17:00 Uhr, Fr 8:30–15:30 Uhr05308 935030
- E-Mailinfo@stkom.de
- AdresseBerliner Straße 60, 38165 Lehre